Cyber Insurance: Apa Itu, Manfaat & Apa yang Perlu Tim IT Siapkan
Tidak ada organisasi yang benar-benar kebal dengan serangan siber. Setiap organisasi sebaiknya memiliki mindset bahwa serangan siber dapat terjadi kapan saja dan mempersiapkan diri untuk menghadapi dampaknya.
Persiapan tersebut bukan hanya tentang mencegah serangan dengan penerapan solusi cybersecurity dan cyber hygiene. Organisasi juga perlu memikirkan apa yang akan dilakukan jika serangan berhasil terjadi dan menimbulkan kerugian.
Salah satu cara untuk mengurangi dampak finansial dari risiko tersebut adalah melalui cyber insurance. Berikut adalah penjelasan lengkap tentang cyber insurance yang perlu organisasi ketahui.
Apa Itu Cyber Insurance?
Cyber insurance adalah polis asuransi yang dirancang untuk membantu organisasi mengurangi kerugian finansial akibat serangan siber. Perlindungan yang diberikan bergantung pada jenis polis dan ketentuan yagn disepakati, tetapi dapat mencakup biaya pemulihan data, investigasi insiden, bantuan hukum, gangguan operasional, hingga klaim dari pihak ketiga.
Dengan cyber insurance, organisasi tidak harus menanggung seluruh dampak finansial dari insiden siber sendiri. Tetapi, bukan berarti seluruh biaya akibat serangan akan ditanggung oleh perusahaan asuransi. Pada umumnya, ada limit, exclusion, dan persyaratan dalam polis yang perlu diperhatikan.
Mengapa Cyber Insurance itu Penting?
Banyak organisasi berusaha mengantisipasi serangan siber dengan pendekatan proaktif, seperti menerapkan solusi cybersecurity terkini, melakukan patching, mengontrol akses, serta menjaga cyber hygiene. Langkah-langkah ini baik, tetapi tidak dapat menjamin bahwa serangan siber tidak akan pernah terjadi.
Bagaimana jika serangan siber benar-benar terjadi? Apakah organisasi siap menanggung akibatnya?
Ketika serangan siber terjadi, konsekuensinya bagi organisasi sangat beragam. Mulai dari downtime, kehilangan pendapatan, hingga harus membayar biaya pemulihan, investigasi, dan kewajiban kepada pihak yang terdampak. Menurut IBM Cost of a Data Breach Report 2026, biaya rata-rata akibat data breach di kawasan ASEAN mencapai US$4,12 juta. Angka ini tentu sangat besar.
Untuk organisasi yang mengelola data sensitif dalam jumlah besar seperti organisasi pada industri kesehatan, keuangan, retail, pendidikan, dan pemerintahan, dampaknya dapat menjadi semakin signifikan.
Belum lagi, risikonya juga semakin kompleks karena organisasi perlu mematuhi berbagai regulasi perlindungan data dan keamanan informasi, seperti GDPR, HIPAA, PCI DSS, dan UU PDP.
Cyber insurance dapat menjadi salah satu lapisan perlindungan untuk membantu organisasi menghadapi konsekuensi finansial dari insiden siber. Dengan adanya proteksi dari asuransi, organisasi dapat mendapatkan coverage berupa biaya incident response, notifikasi terkait kebocoran data, biaya hukum, biaya akibat gangguan bisnis, hingga biaya yang muncul karena denda regulasi.
Meski begitu, cyber insurance tetap bukan pengganti cybersecurity. Cyber insurance hanya pelengkap yang membantu mengurangi beban finansial ketika insiden terjadi. Yang paling penting, organisasi juga harus membantu mengurangi kemungkinan terjadinya serangan tersebut.
Apa Saja Jenis-jenis Cyber Insurance?
Jenis perlindungan cyber insurance dapat berbeda antara satu penyedia dan lainnya. Secara umum, coverage dapat dibagi menjadi beberapa kategori berikut.
1. First-party coverage
First-party coverage melindungi organisasi dari kerugian yang secara langsung dialami akibat insiden siber.
Contohnya meliputi:
Pemulihan data: Membantu menanggung biaya untuk memulihkan data yang rusak, hilang, atau terkompromi.
Gangguan bisnis: Membantu mengganti sebagian kerugian pendapatan akibat gangguan operasional yang disebabkan oleh insiden siber.
Pemerasan siber: Mencakup biaya tertentu yang berkaitan dengan ancaman pemerasan, seperti tebusan ransomware.
Incident response: Membantu biaya untuk melibatkan pihak seperti cybersecurity experts, forensic investigators, atau legal counsel dalam menangani insiden.
2. Third-party coverage
Third-party coverage berkaitan dengan klaim atau kerugian yang muncul dari pihak lain akibat insiden siber yang dialami organisasi.
Misalnya, ada pelanggan menuntut organisasi karena data mereka terekspos akibat data breach.
Contohnya meliputi:
Biaya hukum: Biaya hukum dan settlement yang memenuhi ketentuan polis.
Denda regulasi: Coverage tertentu untuk biaya atau penalti yang berkaitan dengan proses regulasi.
Pemberitahuan dan monitoring credit: Biaya untuk memberi tahu pihak yang terdampak dan menyediakan layanan monitoring tertentu.
Manajemen reputasi: Biaya atau layanan tertentu untuk membantu organisasi mengelola dampak reputasi setelah insiden.
3. Polis standalone vs packaged
Organisasi juga dapat memilih antara standalone cyber insurance dan packaged policy.
Polis standalone itu biasanya memberikan perlindungan yang lebih komprehensif dan fleksibel, sehingga dapat dipertimbangkan oleh organisasi dengan eksposur risiko siber yang tinggi.
Sementara polis packaged menggabungkan cyber coverage dengan polis bisnis lainnya. Pilihan ini dapat lebih sederhana, tetapi cakupan dan fleksibilitasnya dapat lebih terbatas.
4. Add-on umum
Beberapa penyedia juga menawarkan coverage tambahan yang dapat disesuaikan dengan profil risiko organisasi, seperti tebusan ransomware, kompensasi untuk gangguan operasional yang lama, sanksi tidak patuh regulasi, atau social engineering fraud.
Apa Saja yang Tidak Dilindungi Cyber Insurance?
Meskipun cyber insurance melindungi organisasi dari serangan siber, ada hal-hal yang tidak termasuk dalam perlindungan polis cyber insurance.
Biasanya, yang tidak termasuk adalah:
Serangan yang berkaitan dengan perang atau negara: Beberapa polis mengecualikan insiden yang berkaitan dengan perang atau negara.
Kegagalan infrastruktur: Gangguan yang tidak berkaitan dengan insiden siber, seperti power outage biasanya berada di luar cakupan polis.
Insiden yang sudah terjadi sebelumnya: Insiden atau kebocoran data yang sudah terjadi sebelum polis berlaku tidak ditanggung.
Tindakan yang tidak disengaja: Kerugian yang terjadi karena tindakan sengaja atau fraud tertentu dari internal dapat dikecualikan.
Kontrol keamanan yang buruk: Jika serangan terjadi akibat organisasi yang tidak memiliki kontrol keamanan memadai, biasanya tidak terlindungi polis.
Apa yang Perlu Diperhatikan Ketika Memilih Cyber Insurance?
Ketika memilih cyber insurance, tim manajemen maupun tim IT harus mempertimbangkan beberapa faktor berikut:
1. Batas perlindungan
Tentukan batas perlindungan berdasarkan ukuran organisasi, aset yang dilindungi, potensi gangguan bisnis, volume data yang dikelola, dan kemungkinan dampak finansial dari sebuah insiden.
Untuk mengetahui hal ini, tim IT perlu melakukan risk assessment terlebih dahulu. Barulah organisasi dapat menentukan seberapa besar perlindungan yang dibutuhkan.
2. Deductible dan masa tunggu
Deductibe adalah sejumlah biaya yang harus ditanggung sendiri oleh organisasi sebelum perusahaan asuransi membayarkan klaim. Misalnya jika polis memiliki deductible Rp100 juta dan organisasi mengalami kerugian yang memenuhi syarat sebesar Rp500 juta, organisasi perlu menanggung Rp100 juta terlebih dahulu.
Sementara itu, masa tunggu (waiting period) merupakan periode waktu yang harus dilewati sebelum perusahaan asuransi mulai memberikan perlindungan atau membayarkan manfaat tertentu setelah suatu kejadian atau klaim.
Organisasi perlu memerhatikan keduanya karena deductible yang lebih tinggi dapat menurunkan premi, tetapi juga meningkatkan biaya yang harus ditanggung organisasi ketika insiden terjadi. Lalu, masa tunggu yang lebih sebentar biasanya membutuhkan premi yang lebih tinggi.
3. Terms and conditions polis
Periksa seperti apa cakupan, exclusion (pengecualian), persyaratan, serta kontrol keamanan yang tercantum dalam polis. Semuanya harus disesuaikan dengan kebutuhan organisasi agar benar-benar terlindungi.
4. Persyaratan keamanan siber
Perusahaan asuransi mungkin meminta organisasi untuk memenuhi atau menunjukkan kontrol keamanan tertentu sebagai bagian dari risk assessment.
Persyaratan tersebut bisa berupa MFA, perlindungan endpoint, manajemen vulnerability, backup, dan respons insiden.
Maka, sebelum membeli cyber insurance, organisasi juga perlu memastikan bahwa kondisi keamanan siber mereka sudah cukup matang dan dapat dibuktikan.
Apa yang Perlu Disiapkan Tim IT Terkait Cyber Insurance?
Memiliki cyber insurance tidak berarti organisasi dapat mengurangi perhatian terhadap keamanan siber. Justru, tim IT perlu memastikan bahwa mereka memiliki kontrol keamanan yang memadai sekaligus dapat menunjukkan bukti bahwa kontrol tersebut benar-benar berjalan.
Beberapa area yang perlu dipersiapkan meliputi:
1. Monitoring aktivitas di lingkungan IT
Tim IT perlu memiliki visibilitas terhadap aktivitas yang terjadi di berbagai sistem, perangkat, server, aplikasi, dan jaringan. Hal ini membantu tim mendeteksi aktivitas yang tidak biasa dan mengidentifikasi potensi ancaman lebih awal.
Untuk itu, organisasi dapat memanfaatkan solusi SIEM yang mengumpulkan dan menganalisis log dari berbagai sumber dalam satu platform. Dengan visibilitas terpusat, tim IT dapat lebih mudah menelusuri aktivitas yang terjadi sebelum, selama, maupun setelah insiden.
2. Deteksi ancaman secara proaktif
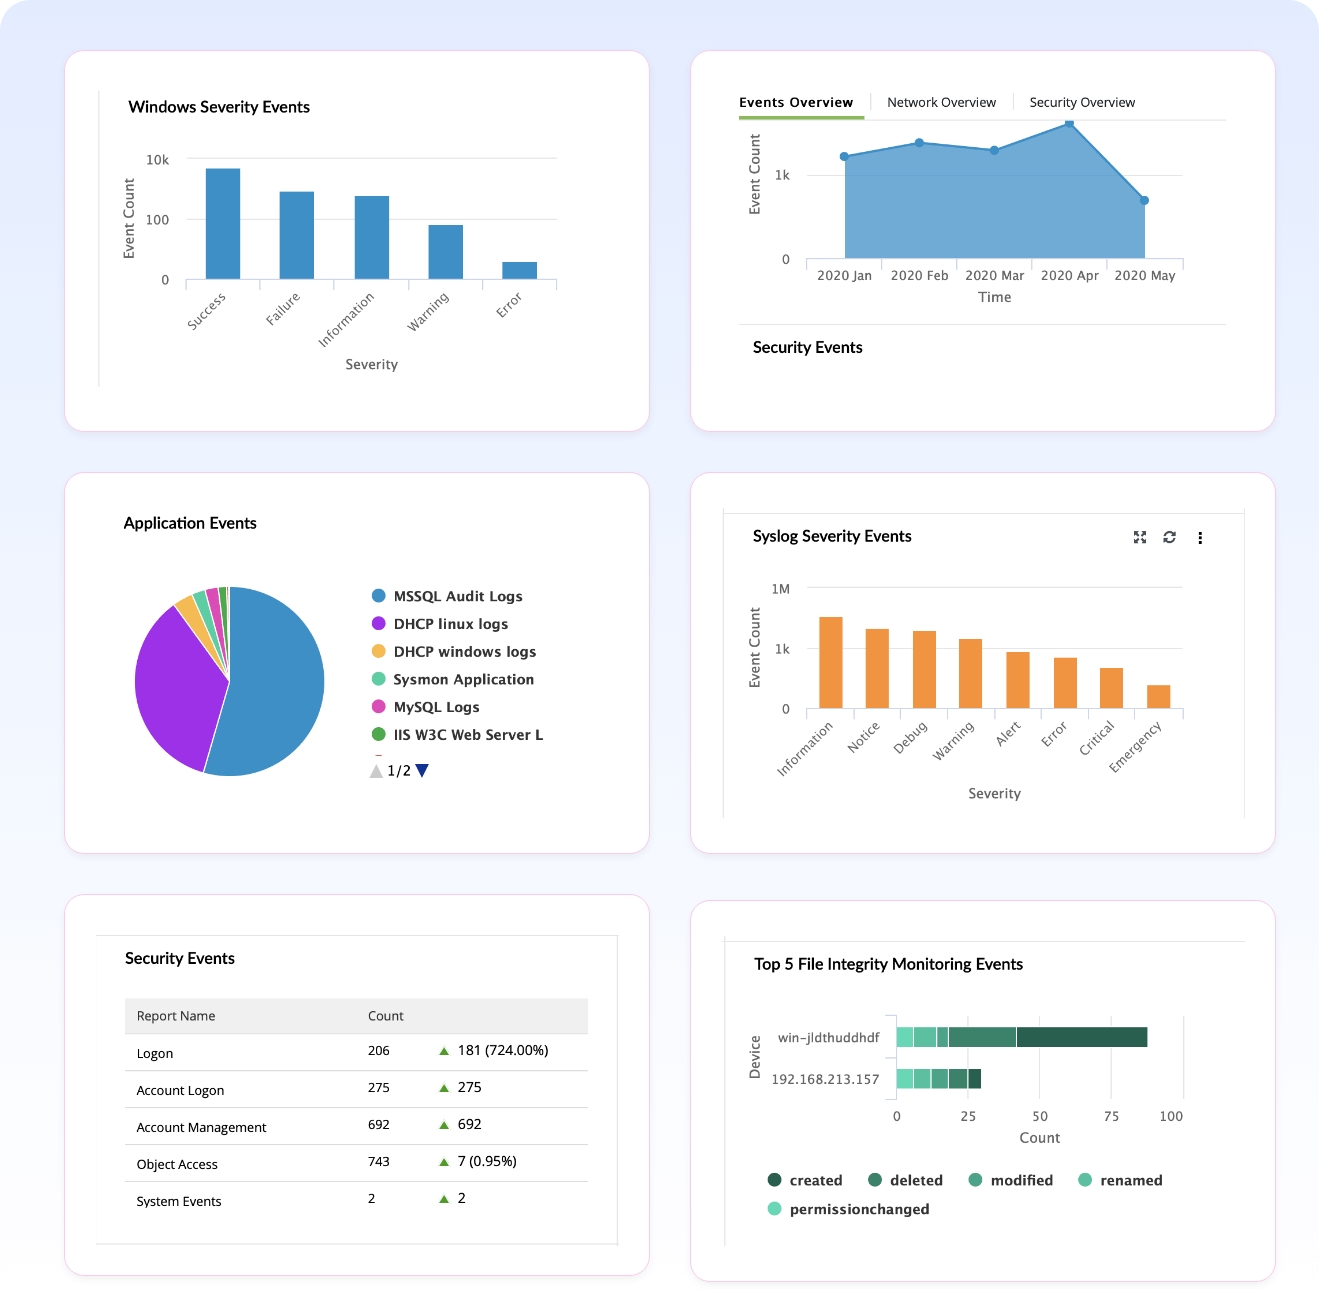
Memiliki log saja tidak cukup. Tim IT juga perlu dapat mengidentifikasi pola atau aktivitas yang mengindikasikan adanya ancaman.
Kemampuan seperti real-time threat detection, korelasi log, dan threat intelligence dapat membantu tim menemukan aktivitas mencurigakan dengan lebih cepat. Hal ini penting karena semakin cepat ancaman ditemukan, semakin cepat pula organisasi dapat mengambil tindakan sebelum dampaknya meluas.
3. Monitoring perubahan dan akses terhadap data penting
Perubahan pada file penting, penghapusan data, atau akses yang tidak biasa dapat menjadi indikasi adanya aktivitas berbahaya.
Karena itu, tim IT perlu memiliki mekanisme untuk memantau file integrity dan aktivitas akses, terutama pada sistem dan data yang kritis. Dengan mengetahui siapa yang mengakses atau mengubah sesuatu dan kapan aktivitas tersebut terjadi, tim dapat melakukan investigasi dengan lebih akurat ketika insiden muncul.
4. Respons insiden dengan cepat
Setelah ancaman terdeteksi, tim IT perlu dapat mengambil tindakan dengan cepat. Respons yang terlambat dapat memperbesar downtime, kerusakan sistem, maupun biaya pemulihan.
Otomatisasi respons dapat membantu tim melakukan tindakan tertentu, seperti memblokir sumber ancaman atau mengisolasi sistem yang terdampak, sehingga proses penanganan tidak sepenuhnya bergantung pada intervensi manual.
5. Penyimpanan audit trail sebagai bukti
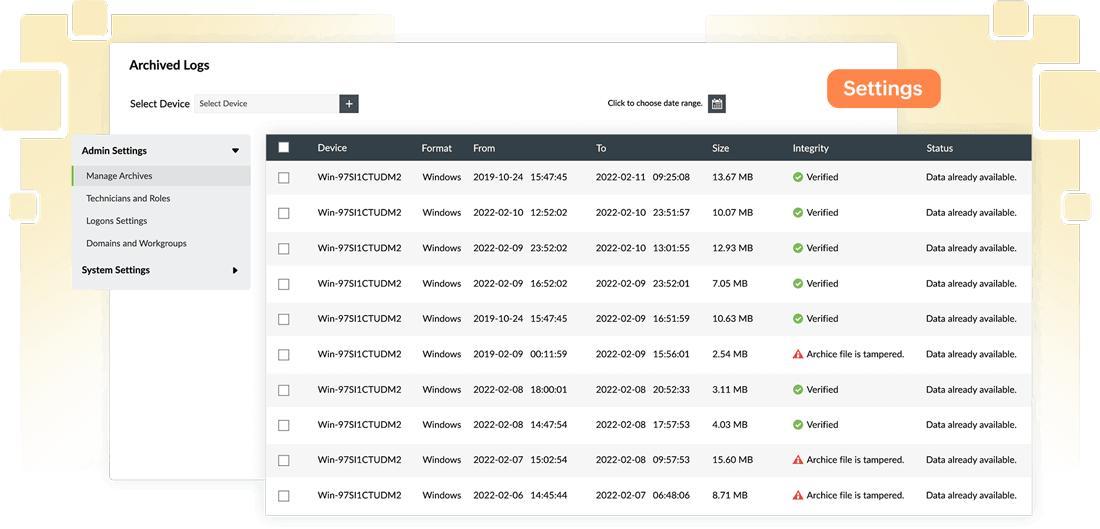
Dalam proses investigasi maupun pengajuan klaim, organisasi mungkin perlu menjelaskan bagaimana insiden terjadi dan seberapa besar dampaknya.
Karena itu, audit trail dan log aktivitas menjadi penting. Data tersebut dapat membantu tim menelusuri sumber insiden, mengetahui sistem yang terdampak, mengidentifikasi aktivitas pengguna, serta memahami apakah ada data yang diakses atau diubah.
Dengan demikian, tim IT tidak hanya memiliki kemampuan untuk merespons serangan, tetapi juga memiliki dokumentasi yang dapat mendukung proses investigasi dan klaim ketika dibutuhkan.
Kombinasi Log360 dan Cyber Insurance untuk Keamanan yang Lebih Baik
Cyber insurance memberikan perlindungan finansial ketika organisasi menghadapi dampak dari insiden siber. Namun, perlindungan tersebut sebaiknya berjalan bersama dengan kemampuan untuk mencegah, mendeteksi, dan merespons ancaman.
Dengan memadukan cyber insurance dan solusi SIEM seperti ManageEngine Log360, organisasi dapat memperkuat pertahanan siber sekaligus lebih siap menghadapi dampak finansial dan operasional ketika insiden terjadi.
Pelajari bagaimana ManageEngine Log360 dapat membantu organisasi meningkatkan visibilitas, mendeteksi ancaman, dan merespons insiden siber dengan lebih cepat melalui demo bersama tim kami.